AI 활용
AI 에이전트 위협 5계층 통제 모델 제안
RSS 제공 소개문
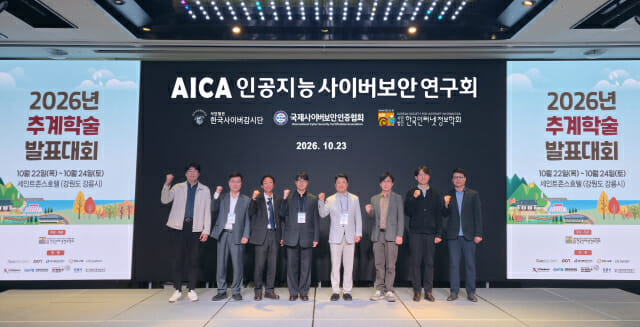
[지디넷코리아]국제사이버보안인증협회(CSC) 연구진이 인공지능(AI) 에이전트의 악성 지시 오인과 과도한 권한이 겹친 위협을 단계적 보안 통제 모델로 끊는 방안을 제안했다. 이 모델은 외부 데이터에 숨은 악성 지시를 업무 지시로 오인하는 '간접 프롬프트 인젝션' 공격을 완벽히 걸러내기는 불가능하다는 전제에서 출발한다. 대신 컨텍스트 오염이 실제 권한을 가진 실행으로 전환되는 지점을 단계별로 차단해 피해를 최소화하는 방식이다. CSC와 한국인터넷정보학회가 공동 운영하는 '인공지능 사이버보안 연구회'는 23일 강원 강릉시 세인트존스 호텔에서 열린 2026년도 추계학술발표대회에서 인공지능 사이버보안 특별세션을 운영, 13명이 이 같은 내용의 논문을 발표했다고 26일 밝혔다. 남혁우 CSC 이사는 'AI 에이전트 환경에서의 과도한 권한 및 간접 프롬프트 인젝션 위협 대응 방안'을 발표했다. AI 에이전트가 이메일, 웹 문서, 검색증강생성(RAG) 등 외부 데이터에 숨은 악성 지시를 업무 지시로… 더보기 (원문 기사, 새 탭)
지디넷코리아
AI 에이전트 위협 5계층 통제 모델 제안zdnet.co.kr원문 기사 · 새 탭에서 보기